Limit Login Attempts Reloaded – adalah plugin untuk keamanan login di web cms wordpress terbaik menurut ku saat ini 😁
Fitur unggulannya untuk cegah brute force dan juga untuk amanin / disable XMLRPC.
Bagusnya plugin ini, dia kompetibel dengan plugin kemanan familiar seperti “Wordfence dan Sucuri.”
Juga kompetibel dengan plugin custom url login seperti “WPS Hide Login” mantep kan hehe
Dan fitur menarik lainnya berupa:
1. Auto block IP
2. Custom limit dan waktu ban IP
3. Log aktivitas login yang ditolak
4. Dll
yang paling penting!
GRATIS !!!
ya betul gratis sudah cukup, kalo pengen full fitur bisa upgrade.
Cara install nya
1. Add plugin >> cari Limit Login Attempts Reloaded atau bisa ke url langsung https://id.wordpress.org/plugins/limit-login-attempts-reloaded/
2. Install >> Aktifkan
3. Masuk ke dashbord nya, akan muncul pop up WELCOME , pilih skip saja
4. Pada Notification Settings masukkan email yang ingin menerima notifikasi >> Continue
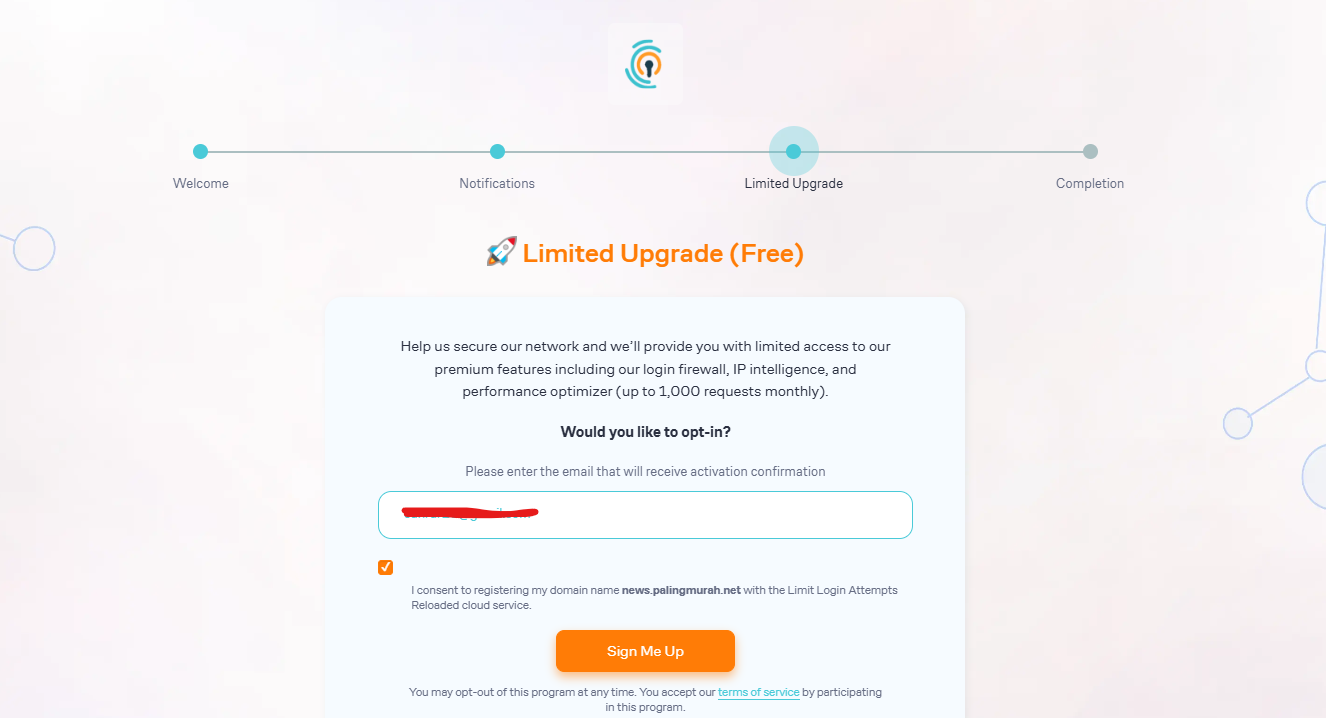
5. Limited Upgrade (Free) >> pada tahap ini, masukan email dan pilih Sign Me Up >> Continue >> Go Dashbord
6. Aktifkan auto update plugin dan masuk ke “Setting”
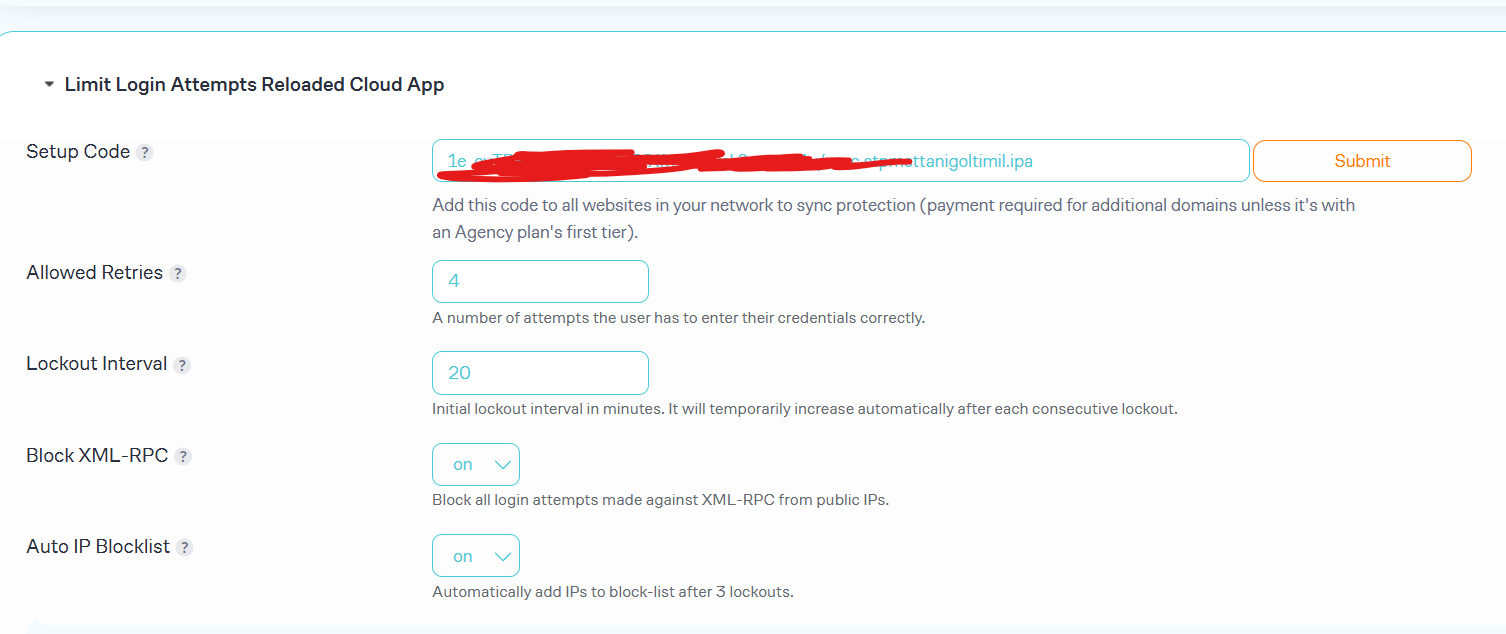
7. Pada bagian ini atur sesuai keinginan limit login gagal dan batas waktu ban nya. Jangan lupa juga aktifkan “Auto IP Blocklist” >> Save
8. Done …
Untuk cek log nya bisa buka menu “Login Firewal”
Semoga bermanfaat !!
